DirtyClone néven újabb Linux kernel sebezhetőség került nyilvánosságra, amely helyi hozzáférés birtokában root jogosultság megszerzésére is alkalmas lehet. A CVE-2026-43503 azonosítón nyilvántartott sebezhetőség a DirtyFrag hibacsaládhoz kapcsolódik, de nem ugyanazt a kódrészletet érinti: a JFrog kutatói szerint a sebezhetőség a Linux hálózati alrendszerének egy másik útvonalán keresztül használható ki, ami arra utal, hogy a korábbi javítások nem zárták le teljesen ezt a támadási felületet.
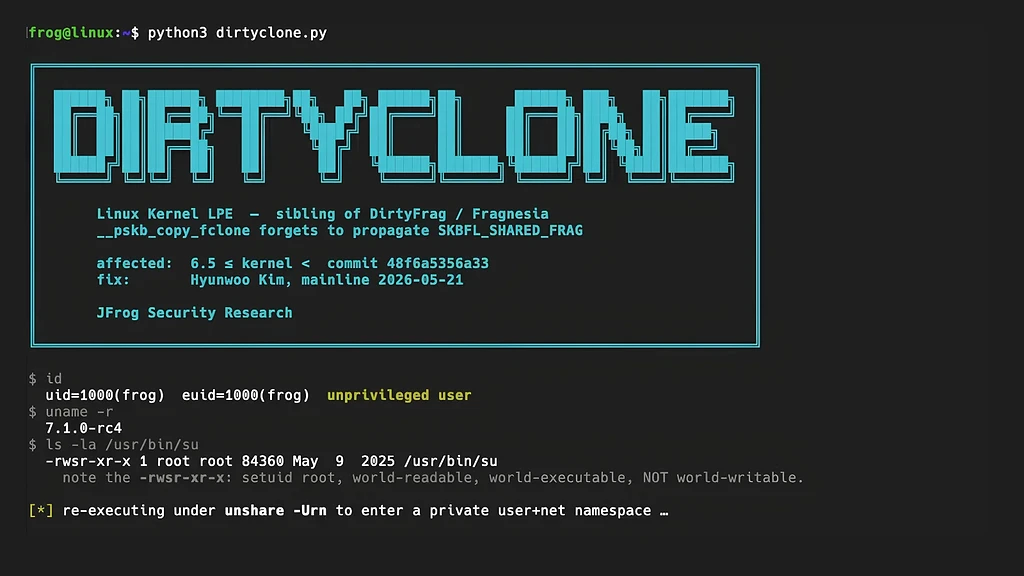
A sebezhetőség CVSS-besorolása 8,8, vagyis magas súlyosságú hibáról van szó. Távolról közvetlenül nem használható ki, a támadónak helyi hozzáférésre vagy egy alacsony jogosultságú felhasználói fiókban futó kódra van szüksége. Ez azonban nem csökkenti a probléma jelentőségét, mert sikeres kihasználás esetén a támadó root jogosultsághoz juthat, bizonyos környezetekben pedig konténerből való kitörésre is lehetőség nyílhat.
A hiba a Linux socket buffer fragmentumainak kezeléséből ered. Egyes segédfüggvények nem őrzik meg megfelelően azt a jelölést, amely azt mutatja, hogy egy csomagfragmentum megosztott vagy fájlhoz kötött memóriát használ. Ha ez az információ elvész, a kernel későbbi kódrészei tévesen úgy kezelhetik az érintett memóriaterületet, mintha az biztonságosan módosítható lenne.
Meghatározott feltételek mellett ez lehetővé teheti a kernel page cache tartalmának módosítását. A támadó így a memóriában lévő példányon keresztül változtathat meg egy root tulajdonú, csak olvasható fájlt anélkül, hogy maga a lemezen tárolt fájl ténylegesen módosulna. A módszer ezzel a Dirty COW óta ismert hibamintára emlékeztet, de ezúttal a hálózati csomagkezelés és a socket buffer fragmentumok irányából nyit utat a jogosultságemeléshez.
A támadáshoz olyan kernelútvonalak elérése szükséges, amelyek hálózati funkciókat, többek között XFRM/IPsec-kezelést és socket buffer fragmentumokat használnak. A JFrog szerint különösen azok a rendszerek lehetnek nagyobb kockázatnak kitéve, ahol engedélyezettek a jogosulatlan felhasználói névterek, mert ezekben bizonyos hálózati képességek, például a CAP_NET_ADMIN, névtéren belül elérhetővé válhatnak.
Nem minden Linux-rendszer érintett azonos mértékben. A kockázatot a használt kernelverzió, a disztribúciós javítások, az engedélyezett kernelképességek és a rendszer biztonsági szigorításai is befolyásolják. A hiba ennek ellenére nem tekinthető pusztán elméleti problémának, mert a helyi jogosultságemelés a szervereken, fejlesztői gépeken és konténeres környezetekben is komoly következményekkel járhat. A névhasználat némi zavart okozhat, mert az Ubuntu Fragnesia néven hivatkozik a problémára, míg a JFrog a DirtyClone elnevezést használja az exploitváltozatra. Mindkét megnevezés ugyanahhoz a CVE-2026-43503 sebezhetőséghez kapcsolódik, csak eltérő nézőpontból írja le a hibát.
A javítások több disztribúciónál már megjelentek vagy folyamatban vannak. Az Ubuntu a generikus kernelhez több támogatott kiadásban is kiadta a javított csomagokat, míg a Debian és a Red Hat saját biztonsági nyomkövetőiben kezeli az érintett változatokat. A felhős, valós idejű, OEM, Raspberry Pi vagy más speciális kernelváltozatokat használó rendszereknél külön ellenőrizni kell az adott csomag állapotát, mert ezek nem feltétlenül követik pontosan a generikus kernel frissítési ütemét.
A felhasználók számára a legfontosabb teendő a disztribúció által kiadott legfrissebb kernelcsomag telepítése, majd a rendszer újraindítása. A kernel frissítése önmagában nem elég, ha a gép továbbra is a régi, sebezhető kernelt futtatja. A javított kernel csak újraindítás után válik aktívvá.
Átmeneti védelmi intézkedésként szóba jöhet a jogosulatlan felhasználói névterek letiltása, illetve egyes érintett kernelmodulok, például az esp4, az esp6 vagy az rxrpc blokkolása. Ezek a kerülőmegoldások azonban működési problémákat okozhatnak, különösen IPsec VPN-t, AFS/RxRPC-t vagy más kapcsolódó hálózati funkciókat használó rendszereken, ezért csak körültekintően érdemes alkalmazni őket.